AI-Powered Technology Company
복잡한 업무를,하나의 AI 흐름으로
YField는 Agentic AI 기술로 기업의 데이터와 시스템을 이해하고,
업무가 실제로 실행되는 구조를 설계하고 구축합니다.
How It Works
파편화된 업무를
하나로 연결합니다.
업무 현장은 수많은 도구와 시스템으로 파편화되어 있습니다. 그러나 이 모든 흐름을 하나로 연결해 고객의 비즈니스에 최적화된 솔루션을 완성할 수 있는 곳은 많지 않습니다.
YField는 흩어진 업무들을 하나의 AI 흐름으로 통합하고, 가장 현실적이고 효율적인 방식을 제시합니다.
Our Services
서비스 소개
YField가 집중하는 세 가지 핵심 사업 방향입니다.
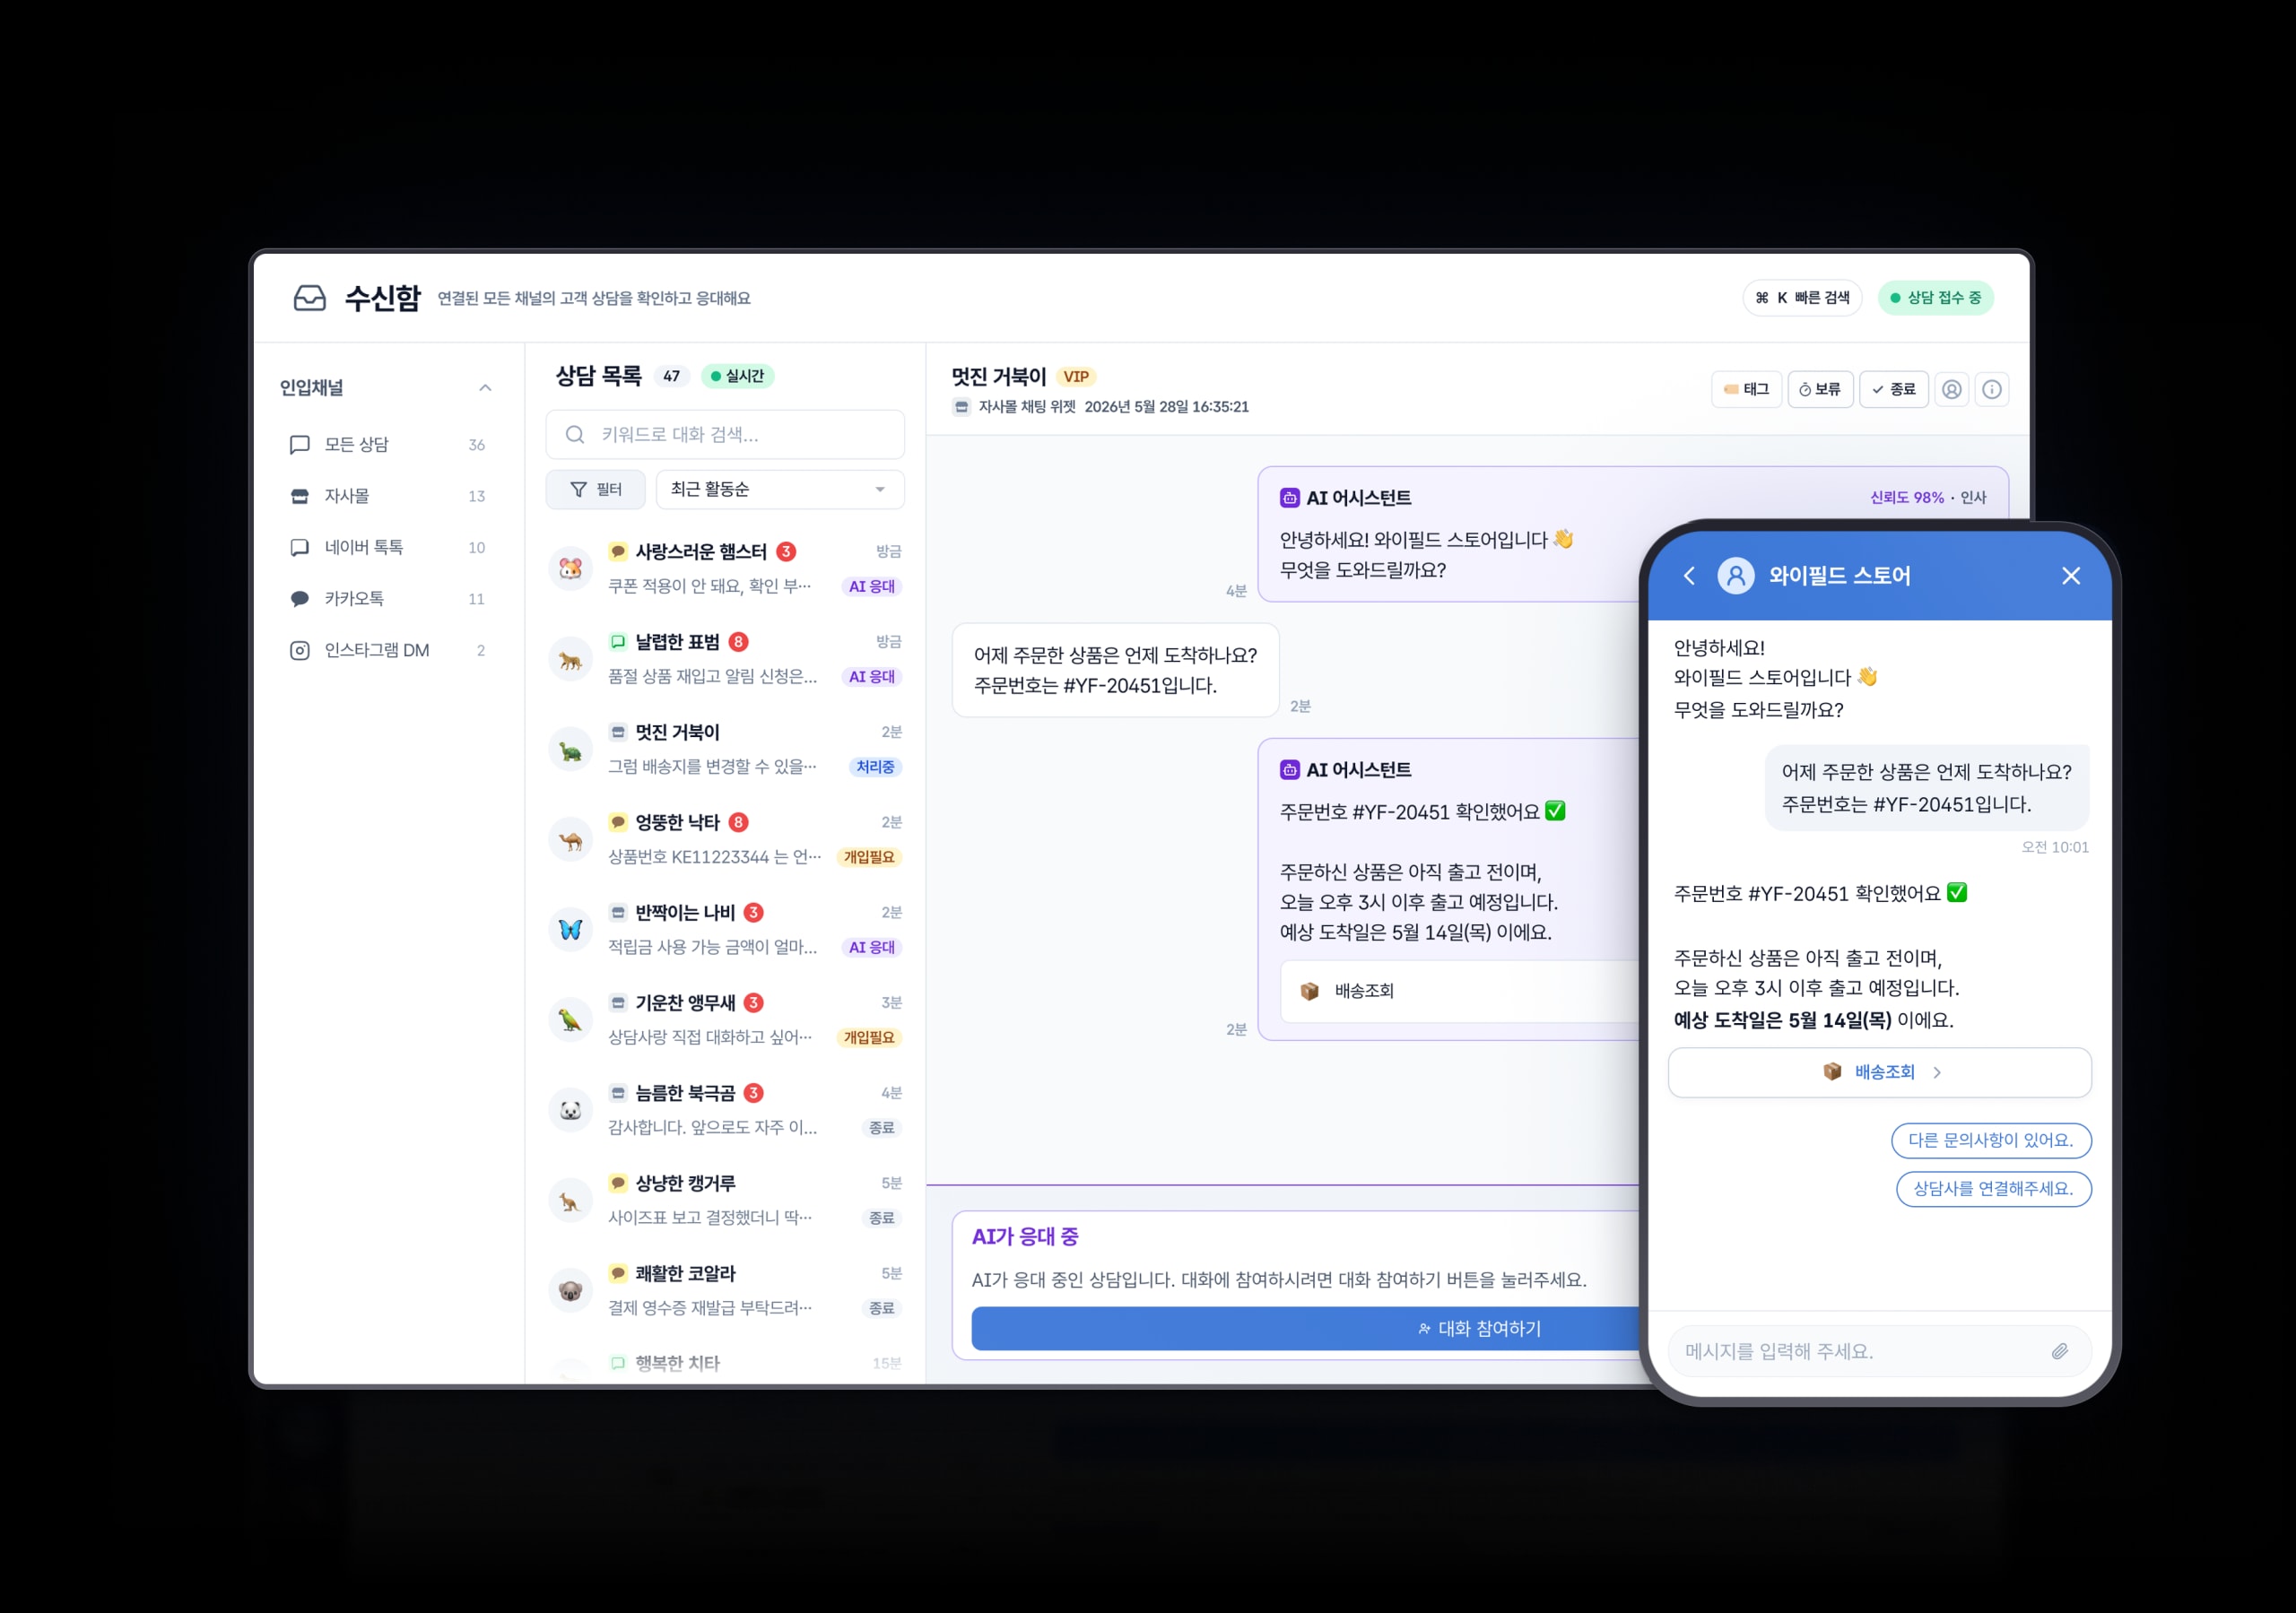
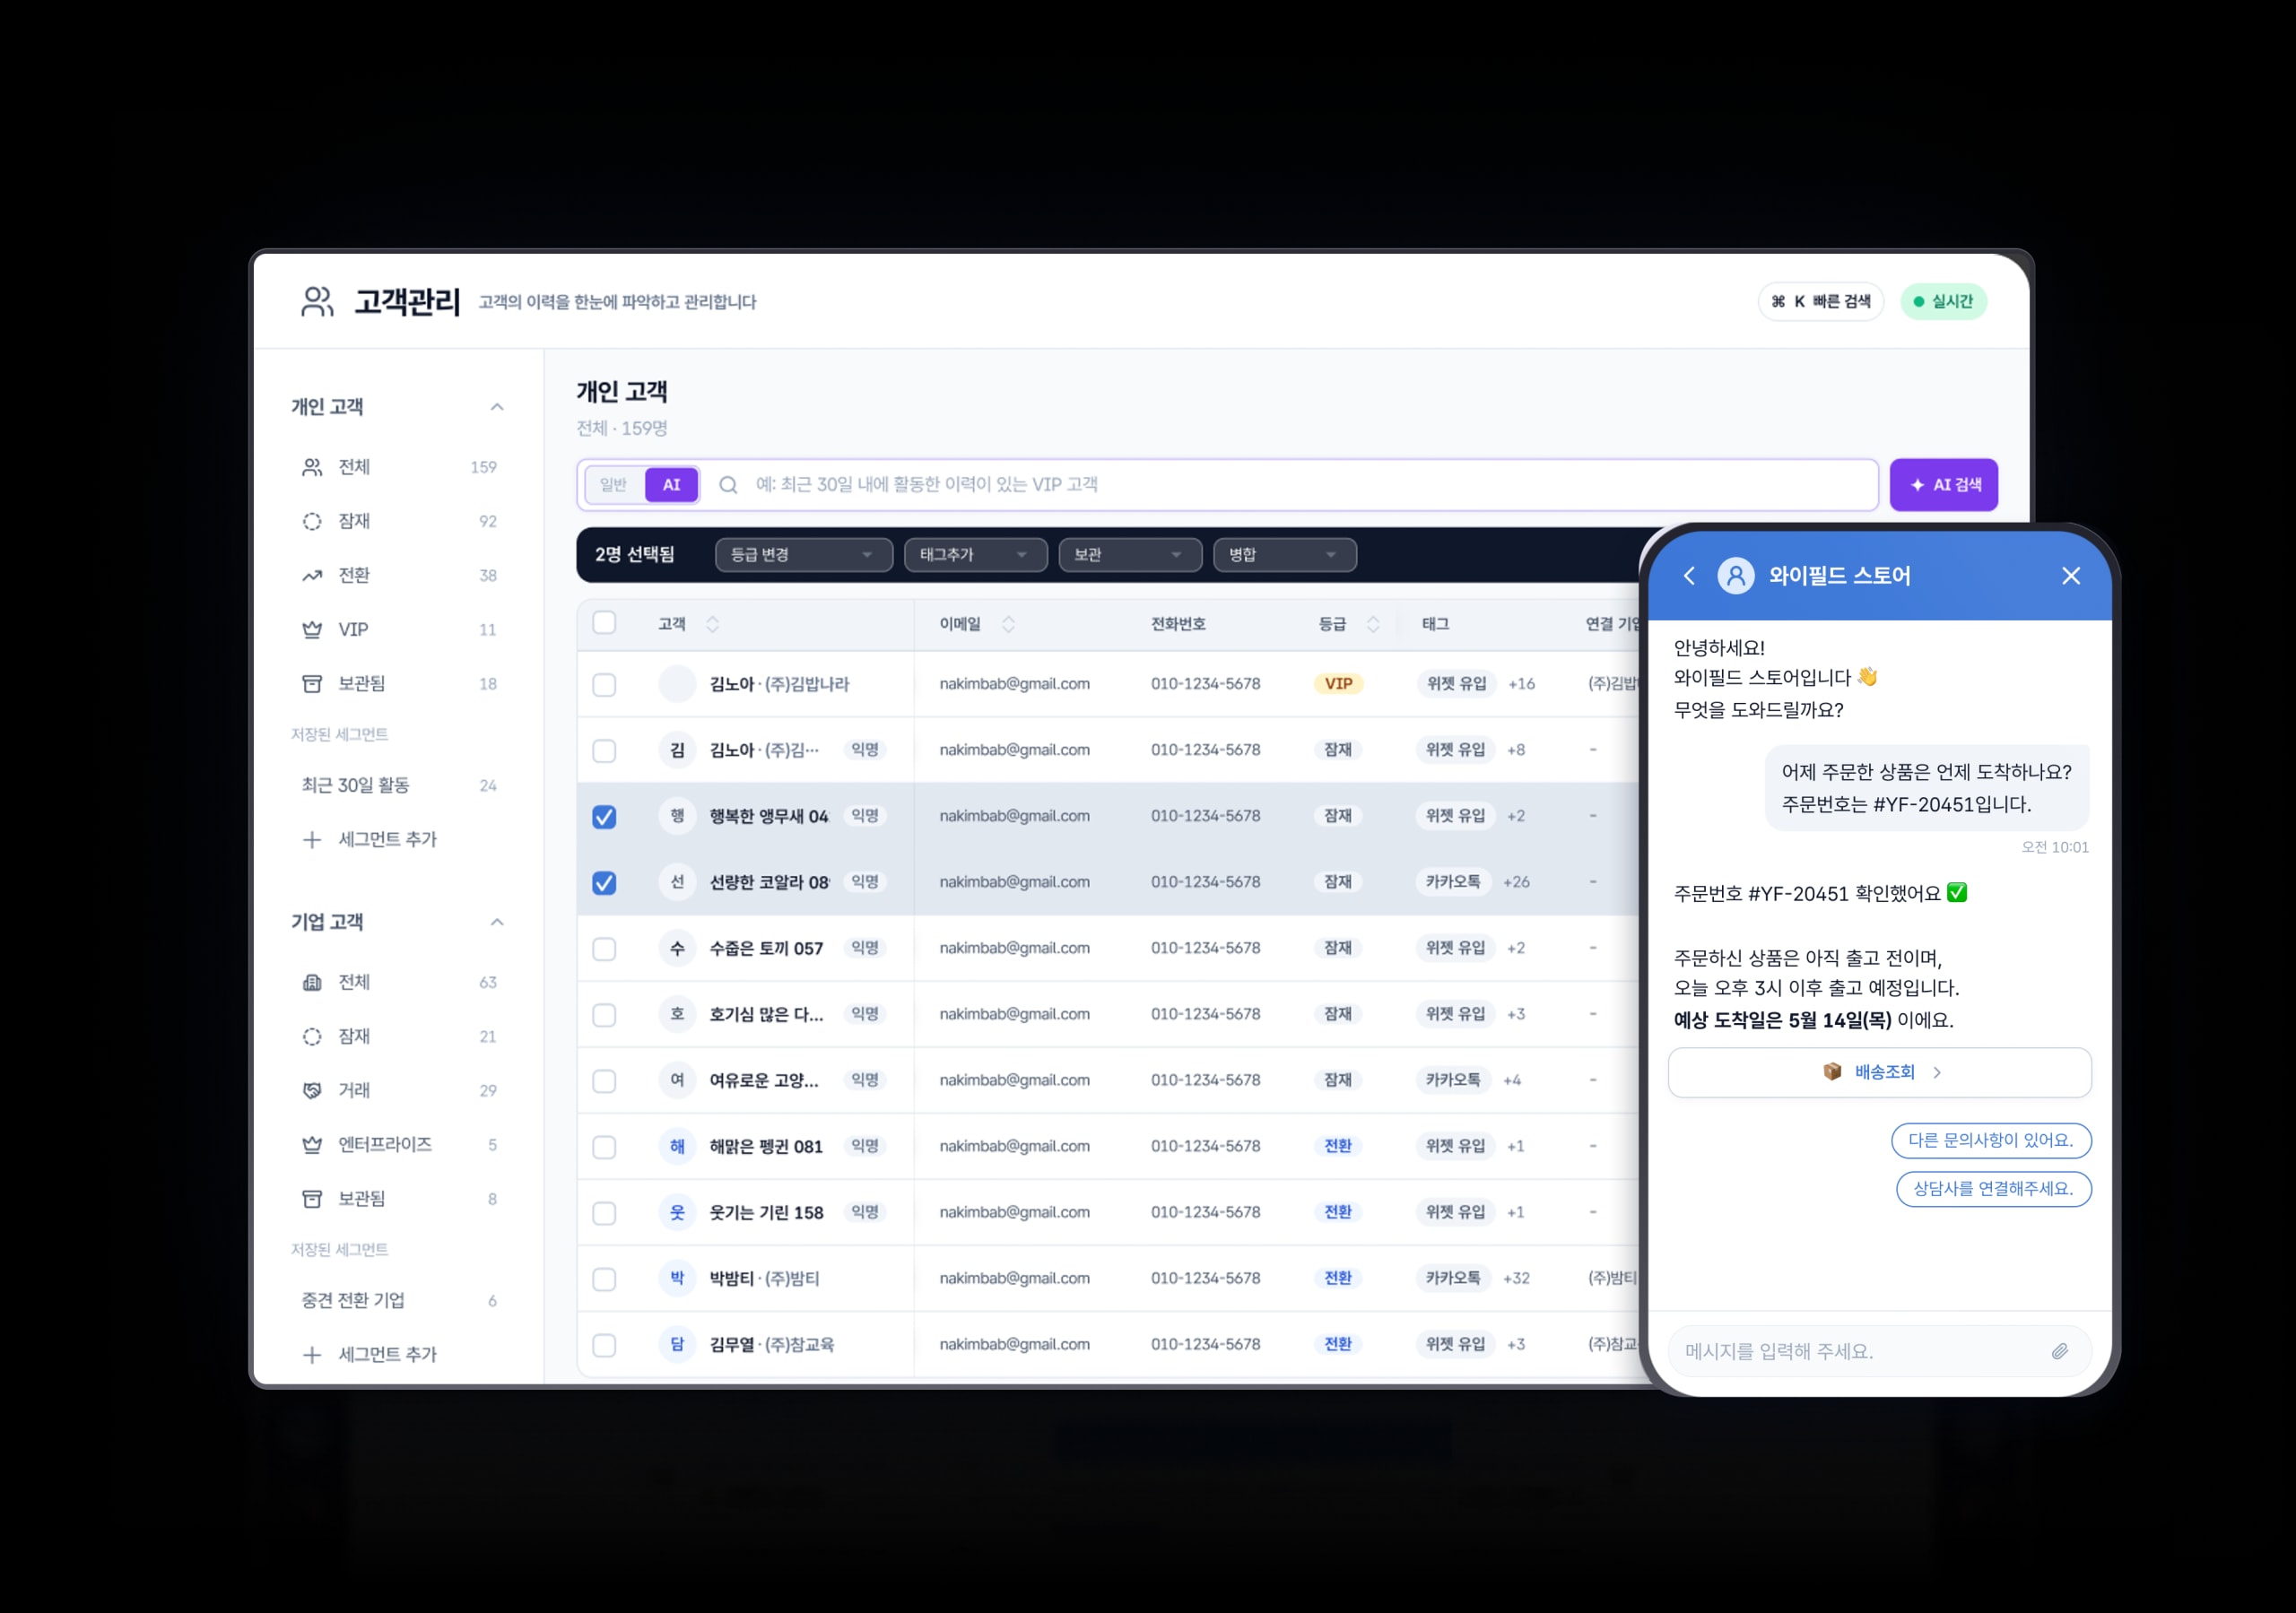
AI Agent 기반 고객 CX 자동화
고객의 목소리를 AI Agent가 실시간으로 분석 대응합니다
- AI 에이전트가 고객 문의 자동 응대
- 수천 건도 즉시 핵심 인사이트로 정리
- 흩어진 문의/리뷰를 한 곳에 자동 수집
- 데이터 기반 개선 우선순위 자동 추천
Enterprise AX
기업의 AI 전환,
한 번에 완성합니다
진단부터 내재화까지, AX 전환의 전 과정을 YField가 함께합니다.
진단
업무·데이터·시스템 현황을 분석해 AI 전환 기회를 발굴합니다.
설계
우선순위와 ROI를 기준으로 AX 전환 로드맵을 설계합니다.
구축
현장 시스템에 맞춘 AI Agent와 자동화 워크플로우를 구축합니다.
내재화
조직에 정착시키고 성과를 측정하며 지속적으로 고도화합니다.
전사 시스템 통합
CRM·ERP·MES 등 흩어진 시스템을 하나의 AI 흐름으로 연결합니다.
맞춤형 AI Agent 구축
기업의 업무 맥락을 이해하고 실제로 실행하는 AI Agent를 만듭니다.
데이터 기반 의사결정
분석·리포트·추천을 자동화해 더 빠른 의사결정을 지원합니다.
Partners
함께 성장하는 파트너사
다양한 산업 분야의 고객과
실증된 성과를 만들어가고 있습니다.
 신재생 에너지 클라우드 펀딩 플랫폼
 제조 데이터 플랫폼 기업
 스포츠 의류 브랜드
 한국전자기술연구원신재생 에너지 클라우드 펀딩 플랫폼제조 데이터 플랫폼 기업스포츠 의류 브랜드한국전자기술연구원신재생 에너지 클라우드 펀딩 플랫폼제조 데이터 플랫폼 기업스포츠 의류 브랜드한국전자기술연구원신재생 에너지 클라우드 펀딩 플랫폼제조 데이터 플랫폼 기업스포츠 의류 브랜드한국전자기술연구원
Blog
블로그
와이필드가 전망하는 미래 기술과 AI 인사이트

Java4Shell, 왜 위험한가요?
한국의 Java 중심 SI 환경, 복잡한 종속성과 노후 시스템이 만드는 보안 대응의 딜레마 보안 취약점보다 더 위험한 것은, 취약점을 발견하고도 시스템을 신속하게 수정할 수 없는 환경입니다. 2026년 11월 17일, Java 실행 환경에서 원격 코드 실행(Remote Code Execution, RCE)으로 이어질 수 있는 심각한 보안 취약점이 공개되었습니다. **Java4Shell(CVE-2026-114938)**이라고 불리는 이 취약점은 OpenJDK의 Base64 디코딩 기능에서 발생하는 메모리 손상 문제입니다. 특정 조건에서는 공격자가 인증 없이 악의적인 데이터를 전달해 Java 애플리케이션의 실행 흐름을 제어할 수 있습니다. Java는 국내 금융, 공공, 제조, 유통 등 다양한 산업의 핵심 업무 시스템을 지탱해 온 기술입니다. 특히 우리나라는 대규모 SI(System Integration) 사업을 통해 Java와 Spring Framework 기반의 시스템을 오랫동

해킹 시도는 막았지만, 대응은 거기서 끝나지 않았다
WAF 모니터링부터 2시간 이내 보안 패치까지, 와이필드의 SecOps 대응 회고 서비스를 운영하다 보면 다양한 보안 위협과 마주하게 됩니다. 자동화된 취약점 스캔부터 특정 시스템에 대한 의도적인 접근 시도까지, 외부에 공개된 서비스는 끊임없이 공격의 대상이 됩니다. 완벽하게 공격을 예방할 수 있다면 좋겠지만 현실적인 보안의 핵심은 다른 곳에 있습니다. 공격 시도를 얼마나 빠르게 발견하고, 정확하게 분석하며, 필요한 보안 조치를 신속하게 적용할 수 있는가. 최근 와이필드에서는 자사 서비스를 대상으로 한 해킹 시도를 탐지하고 대응한 경험이 있었습니다. 다행히 공격자의 접근 시도는 성공하지 못했습니다. 하지만 우리는 접근이 실패했다는 사실만으로 대응을 마무리하지 않았습니다. 공격 과정에서 남겨진 로그를 추가로 분석하고, 공격자의 행동 패턴을 파악했으며, 보완이 필요한 부분을 찾아 2시간 이내에 추가 보안 패치를 배포했습니다. 이 경험은 우리가 구축해 온 SecOps 문화와

PHP2Shell 취약점: 지금 당장 PHP 업데이트가 필요한 이유
2026년 10월 공개된 PHP2Shell(CVE-2026-109618, CVE-2026-109619)은 프레임워크가 아닌 PHP 엔진 자체의 치명적 취약점입니다. 해킹 시 발생하는 피해와 경영 리스크, 그리고 단계별 대응 로드맵을 정리했습니다.
AI는 선택이 아닙니다.
당신의 비즈니스가 살아남는 방식입니다.
복잡함은 DOWN
가능성은 UP
처음부터 끝까지, 하나의 흐름으로
YField가 당신과 함께 하겠습니다.
Contact
함께 시작할
준비가 되셨나요?
프로젝트 문의, 기술 상담, 파트너십 제안까지 — 어떤 내용이든 편하게 연락주세요. 빠르게 답변 드립니다.